España sufre un 45% más de ciberataques graves: qué debe hacer tu PYME ahora
España ha encadenado el semestre más duro de su historia reciente en ciberseguridad. Un informe publicado el 5 de octubre por NTT DATA contabiliza 879 incidentes graves entre enero y junio de 2026, frente a los 605 del semestre anterior. Y la inteligencia artificial ya no es una amenaza teórica: la AEPD ha recibido la primera notificación de una brecha ejecutada por un agente de IA autónomo.
1. Los datos: un salto del 45% en seis meses
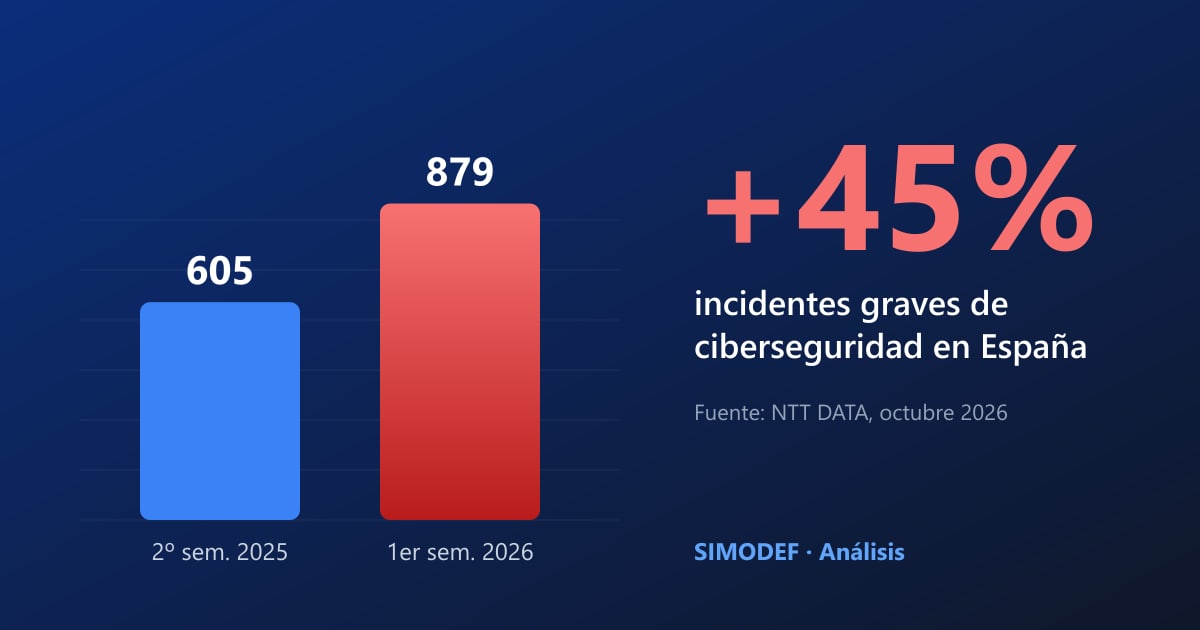
Según el análisis de NTT DATA sobre las principales tendencias en ciberseguridad de 2026, los incidentes graves identificados en España pasaron de 605 en el segundo semestre de 2025 a 879 en el primero de 2026. Es un crecimiento del 45%, muy por encima del 31% registrado en Alemania.
+45%
incidentes graves en España en un semestre
20,6%
de la criminalidad registrada ya es ciberdelincuencia
+90%
de los ciberdelitos detectados son estafas informáticas
El informe apunta a cuatro motores del aumento: ransomware, phishing, extorsión digital y filtraciones de datos. Por encima de todos destaca el fraude digital y la suplantación de identidad, alimentados por la reutilización de datos robados en filtraciones anteriores y por el uso indebido de credenciales legítimas.
2. La IA como multiplicador del ataque
NTT DATA describe la inteligencia artificial como un factor que hace las amenazas de siempre más creíbles, más escalables y más eficaces: phishing hiperpersonalizado, contenidos generados automáticamente y una barrera de entrada cada vez más baja para delincuentes con poca formación técnica.
Caso real: la primera brecha ejecutada por un agente de IA
A mediados de septiembre, la Agencia Española de Protección de Datos registró la primera notificación de una brecha de datos personales atribuida a un agente de IA autónomo. Según el relato de la entidad afectada, el agente buscó fallos en archivos genéricos, consiguió iniciar sesión y, ya dentro, localizó por su cuenta otra vulnerabilidad con la que modificó datos personales y accedió a facturas.
La AEPD mantiene abierto el análisis y no ha identificado a la empresa ni el modelo utilizado. Lo que sí deja claro es que el plazo de 72 horas para notificar una brecha no cambia porque el atacante sea una máquina.
3. Por qué esto va también con tu PYME
Es tentador pensar que estas cifras hablan de bancos, ministerios o grandes cadenas. Pero los ataques automatizados no eligen víctimas por su tamaño, sino por lo fácil que es entrar. Un agente que prueba contraseñas y busca fallos sin descanso encuentra antes el router sin actualizar de una gestoría que el sistema de una multinacional.
Además, el caso de la AEPD terminó en facturas, el mismo objetivo de la estafa de la factura que ya castiga a las empresas de Albacete: quien controla tus facturas puede cambiar un IBAN y desviar un pago sin que nadie lo note hasta semanas después.
La clave: la mayoría de estos incidentes no empiezan con un «hackeo» espectacular, sino con una contraseña reutilizada, un correo creíble o un equipo sin parchear.
4. Siete medidas que no pueden esperar
- 1
Activa la verificación en dos pasos (MFA) en todo
Correo, banca, ERP, gestoría y accesos remotos. El informe señala el uso indebido de credenciales y los accesos legítimos como vía de entrada: con MFA, una contraseña robada deja de ser suficiente.
- 2
Copias de seguridad desconectadas y probadas
Al menos una copia fuera de tu red (regla 3-2-1) y una prueba de restauración al trimestre. Es lo único que te salva de un ransomware sin pagar.
- 3
Doble verificación de pagos y cambios de cuenta
Cualquier cambio de IBAN de un proveedor se confirma por teléfono, a un número que ya tuvieras. La IA hace que los correos falsos sean casi perfectos.
- 4
Actualiza lo que está expuesto a Internet
Router, VPN, cortafuegos, correo y web. Son los primeros equipos que escanean los atacantes, y ahora lo hacen agentes automatizados las 24 horas.
- 5
Revisa qué acceso tienen tus proveedores
Gestoría, mantenimiento informático, software en la nube: elimina accesos que ya no se usan y exige MFA también a ellos.
- 6
Forma a tu equipo con ejemplos reales
Diez minutos al mes enseñando SMS, correos y llamadas fraudulentas recientes valen más que cualquier antivirus frente al fraude y la suplantación.
- 7
Ten un plan para las primeras 72 horas
Quién decide, a quién se llama y cómo se notifica a la AEPD si hay datos personales afectados. El plazo legal no cambia aunque el ataque lo haga una IA.
5. Conclusión
Coincidimos: es un reto de continuidad del negocio. Cuando el atacante es un programa que trabaja sin descanso, la defensa también tiene que ser continua. Por eso en SIMODEF combinamos monitorización 24/7 con SIMA.IA, que detecta comportamientos anómalos en tu red aunque el ataque no se parezca a nada conocido.
¿Resistiría tu empresa un ataque automatizado?
Te hacemos una auditoría gratuita y te decimos, sin tecnicismos, por dónde podrían entrar y cómo cerrarlo.
Solicitar auditoría gratuitaFuentes
- NTT DATA: «España registra un 45% más de incidentes graves de ciberseguridad en el último semestre» (5 de octubre de 2026)
- Infobae / agencias: «La AEPD registra la primera brecha de datos atribuida a una IA autónoma en España» (16 de septiembre de 2026)
- El Boletín: «España registra la primera brecha de datos atribuida a una IA autónoma»