Informe anual de la Fundación ESYS: las empresas españolas mejoran su cultura de ciberseguridad, las pymes siguen muy por detrás y la gobernanza pública retrocede
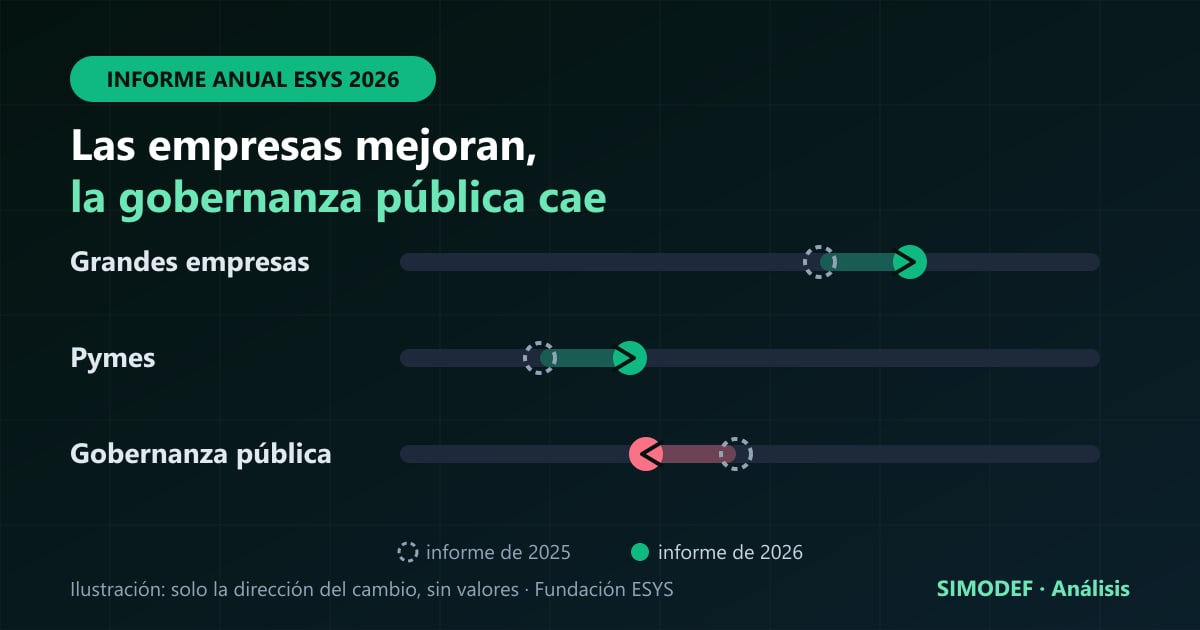
El 29 de octubre, la Fundación ESYS presentó en Madrid su segundo informe anual, «Seguridad en tiempos de incertidumbre». Según la fundación, los índices de las empresas mejoran, el de las pymes sigue muy por debajo del de las grandes y el de gobernanza pública baja. Además, el 64,3 % de las organizaciones españolas reconoce que la geopolítica afecta a su ciberseguridad. Esto es lo que dicen las fuentes y lo que no hemos podido comprobar.
64,3 %
de las organizaciones españolas dice que la geopolítica afecta a su ciberseguridad, según ESYS
1 → 1,61
índice de cumplimiento y cultura de seguridad de las pymes, de 0 a 5 (2025 → 2026)
2,4 → 2,25
índice de madurez regulatoria y gobernanza pública, de 0 a 5
1. Qué es este informe
La Fundación ESYS presentó el 29 de octubre su II Informe Anual, «Seguridad en tiempos de incertidumbre», durante su II Encuentro Anual, que se celebró en Madrid con el lema «Cuando la geopolítica se convierte en ciberseguridad». Lo presentó su presidente, Carlos López Blanco. Según la página del evento, es la primera vez que la fundación compara año a año dos índices: uno sobre las empresas y otro sobre el Estado.
No hemos encontrado el informe completo en la web de la fundación. Las cifras de 2026 que recogemos proceden de dos medios que cubrieron la presentación, Iberoeconomía y Euronews, que coinciden entre sí. Los valores de 2025 proceden de la nota que la propia fundación publicó el año pasado.
2. Qué dicen los índices
La fundación puntúa de 0 a 5 dos índices. Esto es lo que recogen las fuentes:
| Índice | 2025 | 2026 | Cambio |
|---|---|---|---|
| Cumplimiento corporativo y cultura de la seguridad: grandes empresas | 3 | 3,25 | Sube |
| Cumplimiento corporativo y cultura de la seguridad: pymes | 1 | 1,61 | Sube |
| Madurez regulatoria y gobernanza pública | 2,4 | 2,25 | Baja |
Escala de 0 a 5. La escala figura en las notas de la fundación («3 sobre 5», «apenas 1 sobre 5», «2,4 sobre 5»). Los valores de 2026 son los que publican Iberoeconomía y Euronews.
Cómo leer los números
En términos absolutos, las pymes son las que más suben (0,61 puntos frente a 0,25 en las grandes), pero parten de un nivel muy bajo y siguen a 1,64 puntos de las grandes empresas. Es una cuenta nuestra con los valores de la tabla. Con lo que hemos podido consultar no se sabe cómo se construye cada índice, así que no conviene leerlo como «un tanto por ciento de empresas protegidas».
3. El 64,3 % y la geopolítica
Según la fundación, el 64,3 % de las organizaciones españolas reconoce que la situación geopolítica afecta directamente a su ciberseguridad. Es una percepción declarada, no una medida de ataques reales. Ni Iberoeconomía ni Euronews dan el tamaño de la muestra ni la metodología.
4. La gobernanza pública baja
El índice de madurez regulatoria y gobernanza pública pasa de 2,4 a 2,25. La fundación lo atribuye, según Iberoeconomía, a las dificultades para desarrollar el marco normativo español, en particular la transposición pendiente de las directivas europeas NIS2 y CER. El mismo medio recoge que la fundación reconoce avances en la aplicación de políticas de ciberseguridad por parte de las administraciones.
5. El contexto de INCIBE
El informe cita las cifras de INCIBE de 2025. INCIBE confirma en su nota de prensa del 9 de febrero que INCIBE-CERT gestionó 122.223 incidentes en 2025, un 26 % más que el año anterior, con 55.411 casos de malware (392 de ransomware), 45.445 de fraude online (25.133 de phishing) y 3.849 de robo de información.
Según ESYS, 6 de cada 10 de esos incidentes afectaron a pymes y autónomos. Ni la nota de prensa de INCIBE ni su balance, que hemos revisado, incluyen esa cifra. Por eso la damos como dato de ESYS y no hemos podido comprobarla.
6. Qué recomienda la fundación
Según Iberoeconomía, la fundación considera necesario que los consejos de administración incluyan la ciberseguridad en las decisiones estratégicas y asuman una mayor responsabilidad sobre su gestión. Entre los ponentes se subrayó la importancia de mapear los riesgos, de las redundancias en la cadena de suministro y de preparar la respuesta ante hechos que la empresa no puede controlar. El programa del encuentro incluía un debate titulado «Las pymes, el eslabón más expuesto de la cadena de seguridad».
7. Qué puede hacer una pyme
Las siguientes ideas son recomendaciones generales nuestras, no conclusiones del informe:
- 1
Pon nombre a quien se ocupa de la seguridad
Aunque sea una persona de la empresa o tu proveedor informático. Si nadie es responsable, nadie actualiza ni revisa. - 2
Haz una lista de lo que tienes
Ordenadores, servidores, correo, VPN, programas en la nube y quién los gestiona. No puedes proteger lo que no sabes que existe. - 3
Cubre lo básico
Verificación en dos pasos, actualizaciones al día y copias de seguridad que hayas probado restaurar. - 4
Pregunta a tus proveedores
Si tu empresa trabaja para otras, es probable que te pidan garantías de seguridad. Averigua qué medidas aplican quienes gestionan tus datos. - 5
Ten escrito qué harías si pasa algo
A quién llamas, qué desconectas y cómo se avisa a clientes y, si hay datos personales, a la AEPD.
8. Qué sabemos, qué no y qué son hipótesis
Consta en Fundación ESYS (según Iberoeconomía y Euronews) e INCIBE
- La Fundación ESYS presentó el 29 de octubre de 2026 en Madrid su II Informe Anual, «Seguridad en tiempos de incertidumbre».
- Según la fundación, el índice de cumplimiento y cultura de la seguridad sube de 3 a 3,25 en las grandes empresas y de 1 a 1,61 en las pymes, sobre 5.
- El índice de madurez regulatoria y gobernanza pública baja de 2,4 a 2,25, y la fundación lo atribuye a las dificultades del marco normativo, en particular la transposición pendiente de NIS2 y CER.
- El 64,3 % de las organizaciones españolas reconoce que la geopolítica afecta a su ciberseguridad.
- INCIBE gestionó 122.223 incidentes en 2025, un 26 % más que en 2024.
No se sabe todavía
- Cómo se construyen los índices, cuántas organizaciones se analizaron y cuándo se recogieron los datos: no figura en lo que hemos consultado.
- Si los índices de 2025 y 2026 son plenamente comparables: es el primer informe que los compara.
- De dónde sale que 6 de cada 10 incidentes afectaron a pymes y autónomos: no consta en la nota ni el balance de INCIBE.
- Qué ha provocado la mejora de las pymes: las fuentes no lo explican.
- Los valores exactos del informe completo: no lo hemos encontrado publicado.
Hipótesis (sin confirmar)
Sin hipótesis. En este artículo no suponemos nada más de lo que dicen las fuentes.
9. Qué significa para tu empresa
- El avance existe, pero la brecha es grande. Si tienes una pyme, la distancia con las grandes empresas es lo que más destaca de las cifras.
- Las normas se retrasan, los ataques no. Aunque la ley de NIS2 no esté aprobada en España, tus clientes pueden pedirte medidas desde ya. Lo explicamos en la guía de NIS2.
- Empieza por lo sencillo. La guía para PYMEs y la guía para autónomos recogen los pasos básicos.
Preguntas frecuentes
¿Un 1,61 sobre 5 significa que solo una de cada tres pymes está protegida?+
No. Es una puntuación que la fundación asigna a un índice propio, no un porcentaje de empresas. Con lo que hemos podido consultar no se sabe cómo se calcula, así que no se puede traducir a «tantas pymes protegidas». Sirve para ver la dirección del cambio y la distancia entre grandes empresas y pymes.
¿Estos datos son lo mismo que los de INCIBE?+
No. Los 122.223 incidentes son los que gestionó INCIBE-CERT en 2025, y los cuenta INCIBE. El informe de ESYS los cita como contexto, pero sus índices son distintos y los elabora la fundación.
¿Qué es NIS2 y me afecta?+
Es la directiva europea que exige medidas de ciberseguridad a las entidades esenciales e importantes y a sus proveedores. España aún no la ha traspuesto, según ESYS. Aunque tu empresa no sea una de esas entidades, es posible que un cliente te pida cumplirla si le vendes servicios. Lo explicamos en la guía de NIS2.
Tengo poco presupuesto. ¿Por dónde empiezo?+
Por lo básico que cuesta poco: verificación en dos pasos en el correo y en los servicios clave, copias de seguridad que hayas probado restaurar y actualizaciones automáticas. Son recomendaciones generales nuestras, no conclusiones del informe.
¿En qué punto de la escala está tu empresa?
Te hacemos una auditoría gratuita y te decimos, sin tecnicismos, qué tienes bien, qué te falta y por dónde empezar.
Solicitar auditoría gratuitaInformación actualizada a 2 de noviembre de 2026 a partir de la cobertura de Iberoeconomía y Euronews, las notas de la Fundación ESYS y la nota de prensa de INCIBE. No hemos podido consultar el informe completo. Si lo publican, actualizaremos este artículo.
Fuentes y normativa
- Iberoeconomía: «Las empresas españolas avanzan y refuerzan sus indicadores de ciberseguridad, mientras la gobernanza pública pierde solidez y retrocede» (29 de octubre de 2026)
- Euronews: «La geopolítica afecta a la ciberseguridad del 64,3% de las empresas españolas, según un informe» (30 de octubre de 2026)
- Fundación ESYS: página del II Encuentro Anual, 29 de octubre de 2026, con el programa y la presentación del II Informe Anual
- Fundación ESYS: nota del 29 de octubre de 2025 sobre el primer informe y su sistema de indicadores (valores de 2025)
- INCIBE: «INCIBE detectó más de 122.000 incidentes de ciberseguridad en 2025» (9 de febrero de 2026)