Ivanti Connect Secure: tres fallos encadenados permitían tomar el control de una VPN al día, sin contraseña
El 13 de octubre, la empresa de seguridad Volexity publicó que un atacante al que llama UTA0576 encadenó tres fallos de día cero en Ivanti Connect Securepara ejecutar órdenes como administrador en una VPN que estaba totalmente actualizada, sin necesidad de contraseña. CISA ha incluido ya los fallos en su catálogo de vulnerabilidades explotadas y Ivanti publicó la última corrección el 29 de octubre. Esto es lo que dicen las fuentes y lo que todavía no se sabe.
3
fallos de día cero encadenados, según Volexity
3 oct
fecha en que Volexity sitúa el inicio de la explotación repetida
29 oct
fecha del último parche de Ivanti, el de la escalada de privilegios
1. Qué ha ocurrido
Según Volexity, el atacante empezó a explotar la cadena de forma repetida el 3 de octubre contra el equipo de un cliente suyo. El 5 de octubre, Volexity empezó a investigar una actividad sospechosa en la red de ese cliente, que le llevó hasta la VPN. El equipo ejecutaba la versión 22.8R2.4 (compilación 19097), que Volexity describe como totalmente actualizada en el momento del ataque.
El 13 de octubre, Volexity publicó el análisis y Ivanti sacó la corrección del primer fallo, el CVE-2026-104935. Al día siguiente, INCIBE-CERT emitió el aviso INCIBE-2026-737, con importancia alta, en el que recoge que Ivanti confirma una explotación «activa y limitada» de ese fallo. Volexity añadió después una actualización: el 29 de octubre, Ivanti publicó el parche de la tercera pieza, la escalada de privilegios (CVE-2026-111357). El 30 de octubre, CISA incluyó en su catálogo de vulnerabilidades explotadas el CVE-2026-111357 y otro fallo, el CVE-2026-118527. Según la prensa técnica, el CVE-2026-104935 ya figuraba en el catálogo desde el 13 de octubre.
2. Cómo funcionaba la cadena
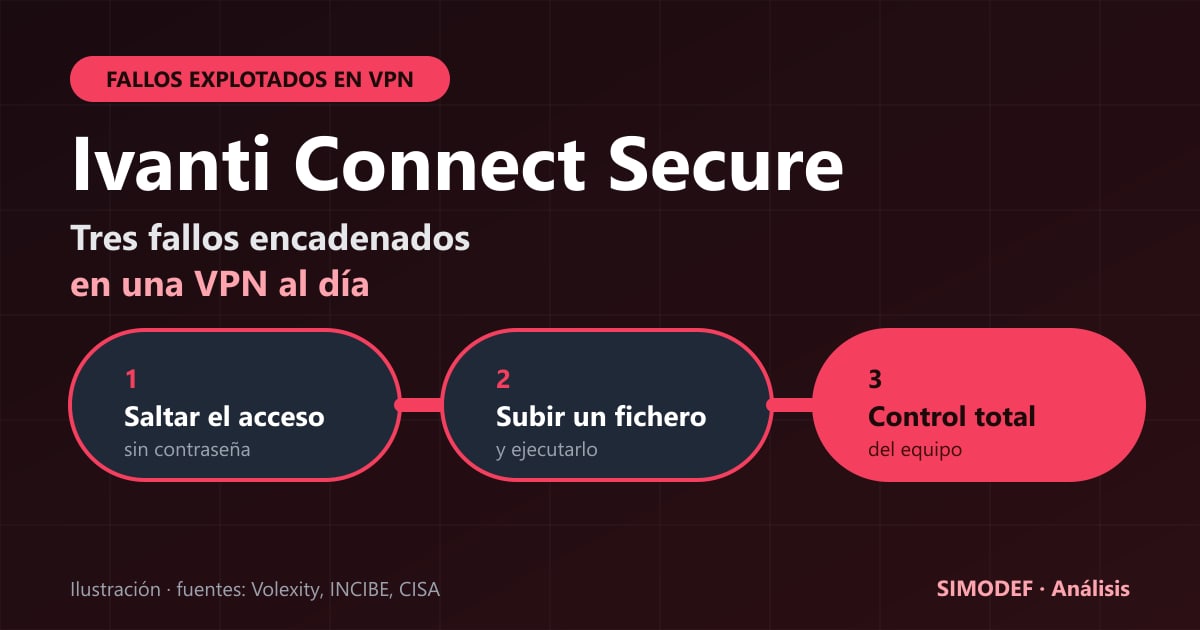
Según la descripción de Volexity, el ataque encadenaba tres pasos, cada uno abría la puerta al siguiente:
- 1
Saltarse el acceso
Una petición dirigida a una página pública de la VPN llevaba una cabecera que la redirigía a un programa protegido. El equipo comprobaba el permiso de la dirección pública, no el del programa al que llegaba la petición. Es el primer fallo del CVE-2026-104935. - 2
Subir un fichero y ejecutarlo
Ese programa guardaba en el disco el archivo subido antes de comprobarlo. El atacante lo ejecutaba en el breve margen antes de que se borrara. Es el segundo fallo del mismo CVE. - 3
Pasar a administrador
Con el código ya ejecutándose, el atacante aprovechaba un tercer fallo, el CVE-2026-111357, para dar órdenes como administrador (root) del equipo. Después restauraba lo que había cambiado.
Cada orden pasaba por toda la cadena y su resultado volvía en la propia respuesta web, por lo que Volexity no encontró ninguna puerta trasera instalada.
3. Qué hizo el atacante después
Volexity evalúa con confianza alta que había una persona revisando los resultados y que preparaba un movimiento lateral, es decir, saltar a otros equipos de la red. Describe estas acciones:
- Robo de credenciales. Extrajo credenciales guardadas en el equipo, entre ellas las de la cuenta que la VPN usa para consultar el directorio de la empresa.
- Consultas al directorio. Con una cuenta de servicio comprometida buscó contraseñas de administrador local (LAPS) y claves de recuperación de BitLocker.
- Escucha de tráfico. Aprovechó una captura de red existente para recoger credenciales que viajaban sin cifrar o con protocolos débiles.
- Pruebas de contraseñas. Lanzó un rociado de contraseñas contra cuentas del directorio y usó una herramienta para atacar contraseñas de cuentas de servicio.
- Borrado de huellas. Eliminó entradas recientes de dos registros, borró sus propios ficheros y devolvió los cambios en memoria a su estado original.
El verificador de integridad de Ivanti no lo habría detectado
INCIBE recomienda ejecutar con regularidad la herramienta Integrity Checker Tool. Volexity advierte de que esta herramienta no habría detectado los cambios de este ataque, porque la biblioteca se modificó solo en memoria y la configuración se restauró. Sigue siendo una buena práctica, pero no basta por sí sola para asegurar que un equipo no ha sido comprometido.
4. Qué corregir
Según las fuentes que hemos consultado, Ivanti no publica solución provisional para estos fallos: hay que instalar la versión corregida. Las versiones del CVE-2026-104935 vienen del aviso de INCIBE, que recoge las de Ivanti. Para los otros dos fallos, hemos tomado las versiones de la prensa técnica, porque no hemos podido abrir el aviso de Ivanti. Compruébalas en él antes de actualizar.
| Fallo | Afectadas | Corrección |
|---|---|---|
| CVE-2026-104935 | 25.1.1.1 y anteriores | 25.1.1.2 |
| CVE-2026-104935 | 25.1.2.2 y anteriores | 25.1.3.0, 25.1.3.1 o posterior |
| CVE-2026-104935 | 22.8R2.4 y anteriores (rama 22.8) | 22.8R2.5 |
| CVE-2026-111357 y CVE-2026-118527 | 25.1.1.2 y anteriores | 25.1.1.3 |
| CVE-2026-111357 y CVE-2026-118527 | 22.8R2.5 y anteriores | 22.8R2.6 |
INCIBE indica que la versión 22.7R2.14 y las anteriores no están afectadas por el CVE-2026-104935, y que Ivanti recomienda migrar después a la rama 25.1. Las versiones de los dos últimos fallos implican que quien instaló las correcciones de octubre (25.1.1.2 o 22.8R2.5) necesita todavía las nuevas. No hemos encontrado qué versión corrige esos dos fallos en las ramas 25.1.2 y 25.1.3.x: consúltalo en el aviso de Ivanti.
- 1
Comprueba si tienes Ivanti Connect Secure
Es una VPN para trabajar en remoto. Si no lo sabes, pregunta por escrito a quien te gestiona la informática qué VPN usas y qué versión tiene. - 2
Actualiza a la versión corregida de tu rama
Si solo instalaste las correcciones de octubre, faltan las del 29 de octubre. - 3
Si la VPN estuvo sin corregir, investiga
Antes de actualizar un equipo sospechoso, INCIBE pide conservar los registros, las copias de configuración y las imágenes del sistema. Revisa los indicadores que publica Volexity y pide ayuda a especialistas. - 4
Cambia las credenciales que viven en la VPN
Recomendación general nuestra, no literal de Volexity: si hay sospechas, cambia las contraseñas de la cuenta que consulta el directorio, las de administrador local y revisa las claves de recuperación de BitLocker.
5. En España
INCIBE-CERT publicó el 14 de octubre el aviso INCIBE-2026-737, de importancia alta, con las versiones afectadas y corregidas del CVE-2026-104935 y la recomendación de revisar los indicadores de Volexity. El mismo aviso recoge otros dos fallos críticos de Ivanti en productos distintos (Xtraction y Neurons Patch for Intune) que no afectan a Connect Secure. No hemos encontrado datos sobre empresas españolas afectadas.
6. Qué sabemos, qué no y qué son hipótesis
Consta en Volexity, INCIBE-CERT y CISA
- Volexity documentó que un atacante, UTA0576, encadenó tres fallos de día cero para ejecutar órdenes como administrador, sin autenticarse, en una VPN Ivanti Connect Secure en la versión 22.8R2.4.
- Ivanti corrigió el CVE-2026-104935 el 13 de octubre y la escalada de privilegios, el CVE-2026-111357, el 29 de octubre.
- INCIBE-CERT recoge que Ivanti confirma una explotación «activa y limitada» del CVE-2026-104935.
- CISA incluyó el CVE-2026-111357 y el CVE-2026-118527 en su catálogo de vulnerabilidades explotadas el 30 de octubre de 2026.
- Volexity evalúa con confianza media que el atacante usó modelos de lenguaje para desarrollar el ataque y con confianza baja que tiene una motivación criminal.
No se sabe todavía
- Cuántas organizaciones han sido víctimas y cuáles: no hay cifras públicas.
- Quién es UTA0576 y qué buscaba: Volexity no lo sabe, porque la operación se detectó y se interrumpió.
- Si cada acción de robo y borrado se completó: Volexity dice que no está plenamente establecido.
- Qué papel tiene el CVE-2026-118527 en esta cadena: Volexity no lo menciona y CISA solo lo describe como generación de identificadores predecibles. La prensa técnica lo asocia a la subida de ficheros, pero no hemos podido contrastarlo con el aviso de Ivanti.
- Si existen otras vías de ataque: Volexity señala que otros podrían encontrarlas.
Hipótesis (sin confirmar)
Sin hipótesis. En este artículo no suponemos nada más de lo que dicen las fuentes.
7. Qué significa para tu empresa
Si usas una VPN para que tu equipo trabaje desde fuera, tres ideas sirven sea cual sea la marca:
- Una VPN está de cara a internet. Es una de las pocas piezas de tu red que cualquiera puede alcanzar, y por eso es un objetivo habitual.
- Estar actualizado reduce el riesgo, no lo elimina. Aquí había parche para el equipo comprometido y aun así entraron, porque los fallos eran desconocidos. Saber qué tienes y vigilarlo importa tanto como actualizar.
- Lo que se guarda en la VPN es valioso. Credenciales del directorio, claves de recuperación y contraseñas de administrador no deberían depender de un solo equipo. Lo explicamos en la guía de ciberseguridad para PYMEs.
Preguntas frecuentes
Si el equipo estaba «totalmente actualizado», ¿cómo pudieron entrar?+
Porque eran fallos desconocidos para el fabricante cuando se usaron, lo que se llama día cero. Volexity dice que el equipo comprometido estaba en la versión 22.8R2.4 y lo describe como totalmente actualizado en ese momento. Los parches de estos fallos no existían todavía.
¿Basta con actualizar ahora?+
Actualizar corta la entrada, pero no deshace lo que haya pasado antes. Volexity recomienda investigar cualquier equipo que pueda haber sido comprometido y señala que el movimiento hacia otros equipos desde la VPN es una señal de alerta. Si la VPN estuvo expuesta y sin corregir, conviene revisarla con ayuda de especialistas.
¿Sirve la herramienta Integrity Checker de Ivanti?+
INCIBE recomienda ejecutarla con regularidad. Pero Volexity afirma que no habría detectado los cambios de este ataque, porque la biblioteca se modificó solo en memoria y la configuración se devolvió a su estado original. Es un buen control, no una garantía.
¿Qué son LAPS y las claves de recuperación de BitLocker?+
LAPS es una función de Microsoft que guarda la contraseña de administrador local de cada ordenador de la empresa. BitLocker cifra el disco, y su clave de recuperación permite abrirlo. Según Volexity, el atacante buscó ambas en el directorio de la empresa. Quien las tenga puede acceder a los ordenadores.
¿Afecta a todas las VPN o solo a Ivanti?+
Las fuentes hablan solo de Ivanti Connect Secure. Las lecciones sobre mantener actualizado cualquier acceso remoto sirven para cualquier marca, pero estos fallos concretos no se han descrito en otras.
¿Sabes qué VPN usa tu empresa y si está al día?
Te hacemos una auditoría gratuita y te decimos, sin tecnicismos, qué tienes expuesto a internet, qué falta por actualizar y por dónde empezar.
Solicitar auditoría gratuitaInformación actualizada a 2 de noviembre de 2026 a partir del análisis de Volexity, el aviso de INCIBE-CERT y la alerta de CISA. No hemos podido consultar el aviso de Ivanti: las versiones de los dos últimos fallos proceden de la prensa técnica. Si hay novedades, actualizaremos este artículo.
Fuentes y normativa
- Volexity: «A series of unauthenticated events: chained exploitation of Ivanti Connect Secure zero-days» (13 de octubre de 2026, con actualización del 29 de octubre)
- INCIBE-CERT: aviso INCIBE-2026-737, «Múltiples vulnerabilidades en productos de Ivanti» (14 de octubre de 2026)
- CISA: «CISA Adds Two Known Exploited Vulnerabilities to Catalog» (30 de octubre de 2026)
- Security Affairs: «U.S. CISA adds Ivanti Connect Secure flaws to its Known Exploited Vulnerabilities catalog» (versiones corregidas de CVE-2026-111357 y CVE-2026-118527)
- watchTowr: «Ivanti Connect Secure FAQ: CVE-2026-104935» (resume el aviso de Ivanti)
- Ivanti: aviso «Security Advisory Ivanti Connect Secure CVE-2026-104935» (no hemos podido abrirlo: la página exige JavaScript)