Outlook: un archivo manipulado puede filtrar tu hash NTLMv2 y Microsoft confirma que ya se explota
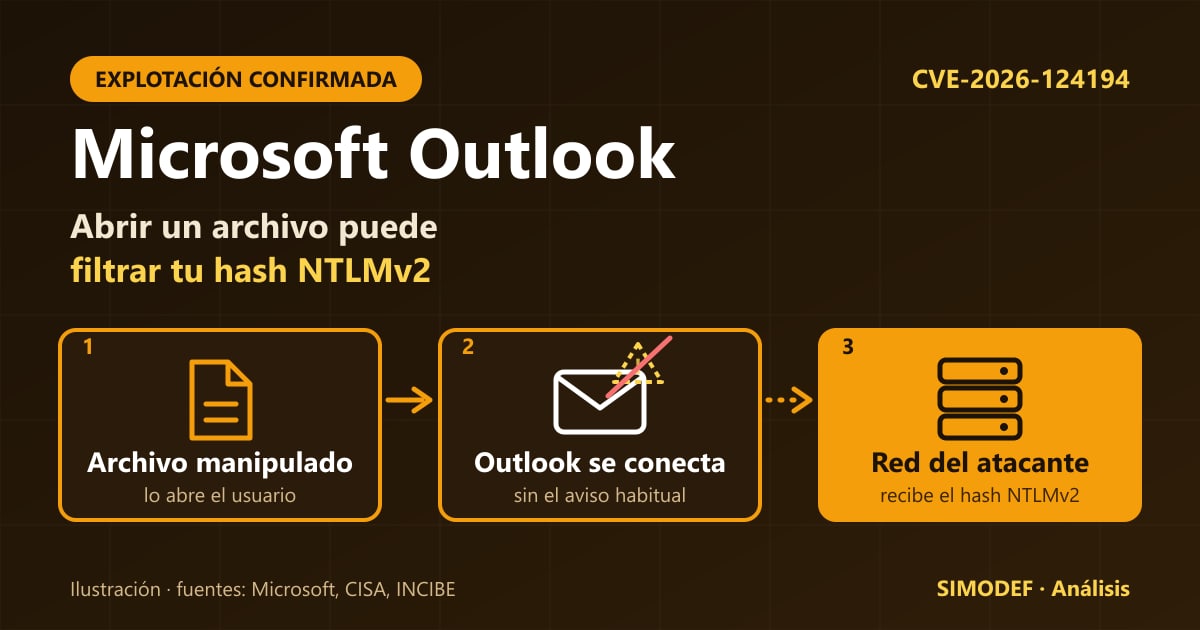
El 10 de noviembre, en su ronda mensual de parches, Microsoft corrigió el CVE-2026-124194, un fallo de Outlook para Windows que, según su propio aviso, ya se estaba explotando. Si el usuario abre un archivo manipulado, Outlook puede conectarse a una ubicación del atacante sin el aviso habitual y revelar el hash NTLMv2 de su cuenta. CISA lo incluyó ese mismo día en su catálogo de vulnerabilidades explotadas. Esto es lo que dicen las fuentes, cómo corregirlo y lo que todavía no se sabe.
6,5
puntuación CVSS (gravedad «moderada») según Microsoft
10 nov
fecha del parche y de la inclusión en el catálogo de CISA
24 nov
plazo para que las agencias federales de EE. UU. lo corrijan, según CISA
1. Qué ha ocurrido
Microsoft publicó el aviso el 10 de noviembre de 2026 con el título «Microsoft Outlook Spoofing Vulnerability». En sus datos, el fallo figura como explotado y no divulgado públicamente antes del parche, con el estado «Exploitation Detected». Entre todas las vulnerabilidades del archivo oficial de noviembre, es la única marcada como explotada. El mismo día, CISA la añadió a su catálogo de vulnerabilidades explotadas, con plazo hasta el 24 de noviembre para las agencias federales de EE. UU. Sobre el uso en campañas de ransomware, CISA indica «desconocido».
Microsoft no da detalles de los ataques: ni quién los hace, ni a quién, ni desde cuándo. SecurityWeek lo resume así: el aviso de la compañía no ofrece información sobre los ataques observados.
2. Cómo se explota
Según las preguntas frecuentes del aviso de Microsoft, el ataque sigue estos pasos:
- 1
El atacante envía un archivo manipulado
El aviso habla de «un archivo de mensaje especialmente creado» y, en otro punto, de «un archivo de Office malicioso». No indica la extensión ni el formato exacto. El atacante no necesita estar autenticado. - 2
El usuario lo abre en Outlook
Hay que convencerle de que lo abra: la puntuación CVSS indica que se requiere interacción del usuario. Microsoft aclara que el panel de vista previa no es un vector de ataque. - 3
Outlook se conecta fuera, sin avisar
Al abrirlo, Outlook puede conectarse a una ubicación de red controlada por el atacante sin mostrar el aviso habitual de contenido externo. Es el fallo que describe la clasificación CWE-356: la interfaz no avisa al usuario de una acción insegura. - 4
El atacante recibe el hash NTLMv2
Microsoft explica que el fallo revela el hash NTLMv2 del usuario, que el atacante podría usar para autenticarse como él.
El aviso lo llama «suplantación» (spoofing) porque el atacante, con ese dato, podría hacerse pasar por el usuario. No se falsifica el remitente de ningún correo, según SOC Prime.
Qué es un hash NTLMv2 y por qué importa
NTLM es un método antiguo de Windows para demostrar quién eres ante otro equipo o servicio sin enviar la contraseña tal cual. El hash NTLMv2 es el dato que se calcula a partir de ella con ese fin. No es la contraseña en claro, según SOC Prime, pero Rapid7 y SOC Prime explican que un atacante puede reenviarlo a servicios que no exigen firma de las conexiones o intentar descifrarlo fuera de línea. Si la contraseña es corta o predecible, esto último es más fácil. Esta última frase es una explicación general nuestra.
No es el primer fallo de Outlook de este tipo. El CVE-2023-23397, de marzo de 2023, está en el catálogo de CISA desde el 14 de marzo de 2023, que lo describe como un ataque de reenvío NTLM contra otro servicio para autenticarse como el usuario. NVD le asigna una puntuación de 9,8.
3. Qué versiones corregir
El aviso de Microsoft lista tres productos, en versiones de 32 y de 64 bits. Según los datos oficiales, la única corrección es la actualización de seguridad de Office: no figura ninguna solución provisional.
| Producto | Afectadas | Corrección |
|---|---|---|
| Microsoft 365 Apps for enterprise (32 y 64 bits) | Anteriores a la actualización de seguridad de noviembre | Depende del canal (tabla siguiente) |
| Office LTSC 2021 (32 y 64 bits) | Anteriores a 16.0.14334.21048 | 16.0.14334.21048 |
| Office LTSC 2024 (32 y 64 bits) | Anteriores a 16.0.17932.21140 | 16.0.17932.21140 |
Para Microsoft 365 Apps, la corrección depende del canal de actualización. Las notas de versión de Microsoft del 10 de noviembre de 2026, que incluyen este CVE entre los de Outlook, indican estas compilaciones. Tu Office debe estar en esa compilación o en una posterior de su misma versión:
| Canal de Microsoft 365 Apps | Versión | Compilación (del 10 de noviembre) |
|---|---|---|
| Canal actual | 2610 | 20527.20196 |
| Canal empresarial mensual | 2610 | 20527.20194 |
| Canal empresarial mensual | 2609 | 20430.20264 |
| Canal empresarial mensual | 2608 | 20326.20320 |
| Canal empresarial semestral | 2610 | 20527.20192 |
| Canal empresarial semestral | 2609 | 20430.20262 |
| Canal empresarial semestral | 2608 | 20326.20318 |
Si usas una versión de Office que no está en el aviso (Office 2019 o anteriores, el nuevo Outlook, Outlook en la web o Outlook para Mac), no consta si está afectada. Microsoft indica que el soporte de Office 2019 terminó el 14 de octubre de 2025.
- 1
Comprueba qué Office y qué versión tienes
En Outlook, ve a Archivo y Cuenta de Office. Ahí figuran el producto, la versión y la compilación. Compárala con las tablas anteriores. - 2
Actualiza Office hoy
En esa misma pantalla, Opciones de actualización y Actualizar ahora. Si tu informático gestiona los equipos, pídele que confirme por escrito que la actualización de noviembre está instalada en todos, porque no llega con Windows Update. - 3
Desconfía de archivos que no esperabas
No abras archivos de mensaje ni de Office que te lleguen sin que los esperes, aunque parezcan venir de alguien conocido. Es una recomendación general nuestra. - 4
Si alguien abrió un archivo sospechoso
Según SOC Prime, conviene revisar la actividad de esa cuenta, restablecer la contraseña, cerrar sus sesiones y conservar los registros. Pide ayuda a especialistas si hay dudas.
4. Medidas adicionales y cómo detectarlo
El aviso de Microsoft no recoge más medidas que la actualización. Las siguientes son recomendaciones de terceros o generales, no del aviso:
- Bloquear el tráfico SMB saliente (puerto TCP 445) hacia internet en el cortafuegos. SOC Prime lo plantea como defensa en profundidad. Ojo: Microsoft no dice qué protocolo usa la conexión del ataque; SOC Prime deduce SMB para proponer cómo vigilarlo.
- Auditar y limitar el NTLM saliente con la directiva «Network security: Restrict NTLM: Outgoing NTLM traffic to remote servers», empezando en modo auditoría, según SOC Prime. Migrar a Kerberos donde sea posible.
- Exigir firma SMB y LDAP y protección extendida (EPA) en los servicios internos, que frenan el reenvío del hash, según Rapid7.
- Para quien tiene un equipo técnico: SOC Prime propone vigilar que OUTLOOK.EXE inicie conexiones SMB hacia destinos externos poco después de abrir un archivo, y revisar el registro de NTLM de Windows (Applications and Services Logs, Microsoft, Windows, NTLM). Microsoft no ha publicado indicadores de compromiso (direcciones, dominios o nombres de archivo) y SOC Prime tampoco los da.
5. Otros fallos de Outlook este mes
El archivo oficial de actualizaciones de noviembre incluye otras 19 vulnerabilidades con «Outlook» en el título: 18 de ejecución remota de código y una de divulgación de información. Ninguna figura como explotada ni como divulgada públicamente. Aun así, con la actualización de Office de noviembre las corriges todas a la vez.
6. En España
INCIBE-CERT publicó el 10 de noviembre la ficha del CVE-2026-124194 (puntuación 6,5, gravedad media) y la actualizó el 11. En su aviso en redes, marcado como explotación activa, pide instalar las actualizaciones de noviembre y cita las versiones corregidas de Office LTSC 2021 (16.0.14334.21048) y Office LTSC 2024 (16.0.17932.21140), con la indicación de actualizar a la versión del canal para Microsoft 365 Apps para empresas. Son las mismas que recoge Microsoft. No hemos encontrado datos sobre organizaciones españolas afectadas.
7. Qué sabemos, qué no y qué son hipótesis
Consta en Microsoft, CISA, NVD e INCIBE-CERT
- Microsoft publicó el 10 de noviembre de 2026 el CVE-2026-124194 en Outlook, puntuado 6,5 (moderada), con la clasificación CWE-356, y lo marca como explotado y no divulgado públicamente antes del parche.
- El ataque requiere que el usuario abra un archivo manipulado; Outlook puede conectarse a una ubicación del atacante sin el aviso habitual y revelar el hash NTLMv2 del usuario. El panel de vista previa no es un vector.
- Están afectados Microsoft 365 Apps for enterprise, Office LTSC 2021 (corregido en 16.0.14334.21048) y Office LTSC 2024 (corregido en 16.0.17932.21140).
- CISA lo incluyó el 10 de noviembre en su catálogo de vulnerabilidades explotadas, con plazo hasta el 24 de noviembre para las agencias federales de EE. UU.; sobre su uso en campañas de ransomware indica «desconocido».
- El aviso agradece el hallazgo a «Benoit Sevens using Claude with Anthropic» y a «nono».
No se sabe todavía
- Quién explota el fallo, contra quién, desde cuándo y a qué escala: Microsoft no lo dice y no hemos encontrado ninguna fuente que lo atribuya.
- El tipo exacto de archivo: el aviso habla de «archivo de mensaje» y de «archivo de Office» sin indicar la extensión.
- Qué protocolo usa la conexión que se abre hacia el atacante: el aviso no lo indica.
- Si hay indicadores de compromiso publicados: no hemos encontrado ninguno.
- Si otras versiones de Office u Outlook que el aviso no lista (Office 2019, nuevo Outlook, Outlook en la web o para Mac) están afectadas.
- Qué aportó cada persona acreditada y cómo se descubrió el fallo.
Hipótesis (sin confirmar)
Sin hipótesis. En este artículo no suponemos nada más de lo que dicen las fuentes.
8. Qué significa para tu empresa
Si tu equipo usa Outlook de escritorio con Microsoft 365 o con Office 2021 o 2024, tres ideas sirven más allá de este fallo:
- Office se actualiza aparte de Windows. Tener Windows al día no protege Outlook. Hay que saber quién actualiza Office y comprobarlo en cada equipo.
- Un archivo que abres puede ser la puerta. Un ataque que depende de que el usuario abra algo se frena en parte con formación y con costumbres claras de qué abrir y qué no.
- La contraseña es la segunda línea de defensa. Si un hash acaba en manos ajenas, que la contraseña sea larga y única y que haya verificación en dos pasos reduce el daño. Lo explicamos en la guía de ciberseguridad para PYMEs.
Preguntas frecuentes
¿Basta con tener Windows Update al día?+
No. La corrección que enlaza Microsoft es una actualización de seguridad de Office, no de Windows. Si solo actualizas Windows, Outlook puede seguir en una versión vulnerable. Hay que comprobar también la versión de Office.
¿Me afecta si solo leo el correo en el panel de lectura?+
Microsoft dice que el panel de vista previa no es un vector de ataque para este fallo. Lo que necesita es que el usuario abra el archivo manipulado en Outlook. Eso no significa que puedas descuidar los demás fallos de Outlook que Microsoft corrige este mes.
¿Me roban la contraseña?+
Según Microsoft, lo que se revela es el hash NTLMv2 del usuario, con el que el atacante podría autenticarse como él. No es la contraseña escrita en claro, según SOC Prime. Con ese hash se puede intentar usarlo contra otros servicios o descifrarlo fuera de línea, como explican Rapid7 y SOC Prime. Que acabe en una contraseña conocida depende de lo fuerte que sea.
Si la puntuación es «moderada», ¿es un problema menor?+
La puntuación (6,5) mide las características técnicas del fallo, no si lo están usando. Aquí Microsoft confirma que hay explotación y CISA lo incluyó el mismo día en su catálogo de vulnerabilidades explotadas, así que conviene tratarlo como prioritario. Esta última frase es nuestra valoración, no una cita de las fuentes.
¿Afecta al nuevo Outlook, a Outlook en la web o a Outlook para Mac?+
El aviso solo lista Microsoft 365 Apps for enterprise, Office LTSC 2021 y Office LTSC 2024. No menciona esas otras versiones y no hemos encontrado nada que diga si les afecta. Tampoco lista Office 2019 o anteriores; Microsoft indica en sus notas de versión que el soporte de Office 2019 terminó el 14 de octubre de 2025.
¿Es verdad que lo encontró una IA?+
El aviso agradece el hallazgo a dos personas: «Benoit Sevens using Claude with Anthropic» y «nono». Es decir, el crédito de una de ellas menciona el uso de un modelo de IA. El aviso no explica qué aportó cada una ni cómo se encontró el fallo, y no dice si se descubrió antes o después de que se empezara a explotar.
¿Sabes si el Office de tu empresa está al día?
Te hacemos una auditoría gratuita y te decimos, sin tecnicismos, qué versiones tienes, qué falta por actualizar y por dónde empezar.
Solicitar auditoría gratuitaInformación actualizada a 12 de noviembre de 2026 a partir del aviso de Microsoft, las notas de versión de Office, el catálogo de CISA, NVD e INCIBE-CERT. Microsoft no ha dado detalles de los ataques. Si hay novedades, actualizaremos este artículo.
Fuentes y normativa
- Microsoft (MSRC): aviso «Microsoft Outlook Spoofing Vulnerability», CVE-2026-124194, publicado el 10 de noviembre de 2026. Datos leídos del archivo oficial de actualizaciones de noviembre, porque la página exige JavaScript
- Microsoft: «Release notes for Microsoft Office security updates» (compilaciones del 10 de noviembre de 2026)
- CISA: catálogo de vulnerabilidades explotadas conocidas (entrada de CVE-2026-124194, añadida el 10 de noviembre de 2026), leído en su archivo oficial en formato JSON
- NVD (NIST): CVE-2026-124194
- INCIBE-CERT: ficha de la vulnerabilidad CVE-2026-124194 (10 de noviembre de 2026)
- SecurityWeek: «Exploited Outlook Zero-Day Among 1,094 Flaws Patched by Microsoft» (créditos del hallazgo y falta de detalles sobre los ataques)
- SOC Prime: «CVE-2026-124194: Outlook Zero-Day Exposes NTLM Hashes» (detección y medidas adicionales)
- Rapid7: «Patch Tuesday - November 2026» (reenvío del hash y firma de servicios)
- NVD (NIST): CVE-2023-23397, fallo anterior de Outlook con fuga de autenticación