Cisco confirma la explotación de un fallo crítico en Secure Email Gateway: un correo basta para tomar el control
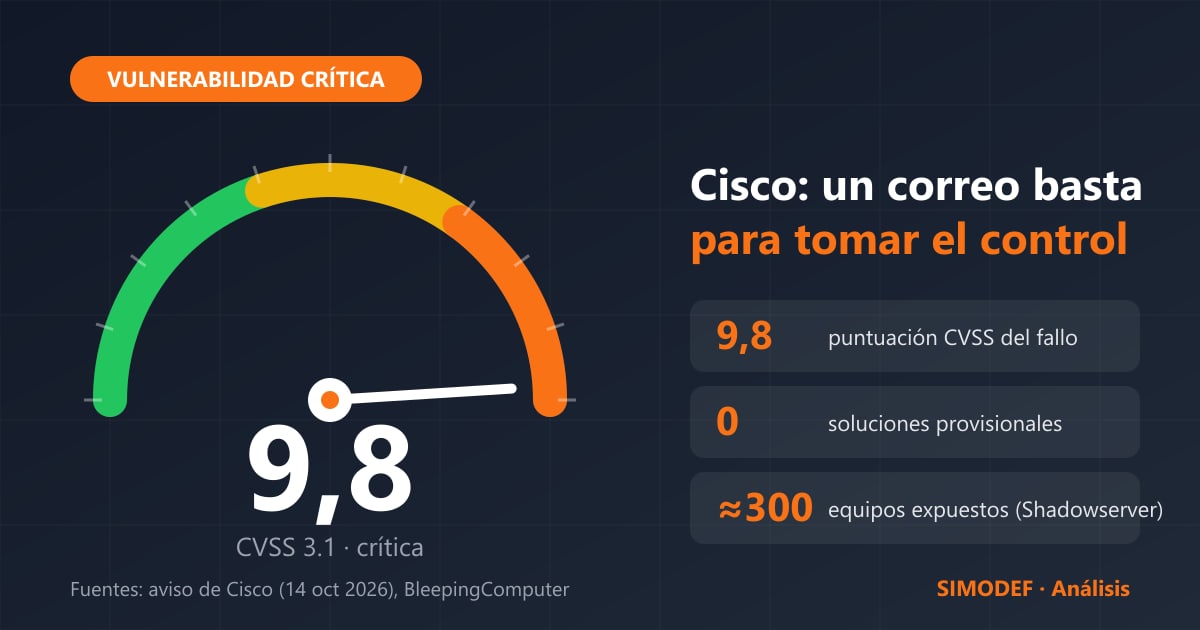
El 14 de octubre, Cisco publicó un aviso crítico: el fallo CVE-2026-76519, con una puntuación de 9,8 sobre 10, ya se está explotando. Un atacante sin credenciales puede enviar un correo con un adjunto manipulado y ejecutar comandos como administrador (root) en la pasarela de correo.
9,8
puntuación CVSS 3.1 del fallo (crítica)
0
soluciones provisionales: solo sirve actualizar
≈300
equipos expuestos en Internet, según Shadowserver (vía BleepingComputer)
1. Qué ha ocurrido
Según el aviso oficial de Cisco, el fallo está en la función Advanced Malware Protection (AMP) de Secure Email Gateway y se debe al manejo incorrecto de los adjuntos de correo cuando el servicio File Reputation está habilitado. Un atacante remoto y sin autenticar puede escribir archivos arbitrarios en el sistema operativo y ejecutar comandos con privilegios de root. El equipo de respuesta de Cisco (PSIRT) tuvo conocimiento de explotación activa en octubre de 2026.
SecurityWeek y eSecurityPlanet añaden que la agencia estadounidense CISA lo incluyó el 14 de octubre en su catálogo de vulnerabilidades explotadas, con plazo hasta el 17 de octubre para las agencias federales de EE. UU. Ese plazo no obliga a empresas europeas, pero indica la urgencia. BleepingComputer no menciona la inclusión en el catálogo.
2. Quién está en riesgo
El aviso de Cisco afecta a Cisco Secure Email Gateway, físico y virtual, cuando se cumplen las dos condiciones a la vez:
- El servicio File Reputation está habilitado y asignado a una política de correo.
- La versión de Content Scanner Tools es anterior a 25.3.0.5525.
Cisco confirma que no están afectados Cisco Secure Email and Web Manager ni Secure Web Appliance. Para los clientes de Cisco Secure Email Cloud, Cisco ha contactado directamente a quienes tenían indicadores de compromiso, y BleepingComputer añade que ya ha aplicado mitigaciones en instancias en la nube. Shadowserver rastrea casi 300 instancias de Secure Email Gateway expuestas en Internet, sin precisar cuántas son señuelos o están ya protegidas.
3. Cómo corregirlo
- 1
Actualiza a una versión corregida
AsyncOS 15.5 corrige el fallo en la 15.5.5-014 y AsyncOS 16.5 en la 16.5.0-780. Para AsyncOS 16.0, Cisco indica migrar a una versión corregida. - 2
O actualiza solo Content Scanner Tools
Content Scanner Tools 25.3.0.5525 o posterior también contiene la corrección. Según Cisco, esa actualización no requiere reinicio ni actualizar el software completo. - 3
No esperes una medida provisional
Cisco indica que no hay workarounds ni mitigaciones disponibles.
4. Si sospechas que te han comprometido
Estas son las recomendaciones que recogen las fuentes consultadas:
- Revisar los registros de red y del cortafuegos, fuera del propio equipo, buscando subidas o descargas inusuales hacia o desde direcciones externas.
- Usar los indicadores de compromiso que publica Cisco. Un atacante con acceso root puede borrar u ocultar evidencias.
- Renovar credenciales y material criptográfico de los equipos comprometidos y restringir el acceso al equipo.
- En un equipo físico, contactar con el TAC de Cisco. En un equipo virtual, desplegar una máquina nueva con una versión corregida, reconstruir la configuración desde cero y conservar las evidencias forenses.
5. No es el primero
Es la segunda vulnerabilidad de este producto que se explota en pocas semanas. La anterior, CVE-2026-76461, permitía ejecutar comandos como root sin autenticación a través del análisis de correos, y Cisco la advirtió en septiembre. BleepingComputer recuerda además que CISA ha incluido 100 vulnerabilidades de Cisco en su catálogo desde noviembre de 2021, siete de ellas utilizadas en campañas de ransomware.
6. Qué sabemos, qué no y qué son hipótesis
Consta en el aviso de Cisco
- Es la CVE-2026-76519, de gravedad crítica (CVSS 3.1: 9,8), una escritura arbitraria de archivos con ejecución de comandos como root.
- Se explota activamente; el aviso se publicó el 14 de octubre de 2026.
- Solo afecta con File Reputation habilitado y Content Scanner Tools anterior a 25.3.0.5525.
- Hay versiones corregidas y no existen workarounds.
No se sabe todavía
- Cuántos equipos o clientes han sido comprometidos, y desde cuándo.
- Quién está detrás de los ataques: ninguna fuente consultada lo atribuye a un grupo.
- El detalle técnico del adjunto manipulado y la lista completa de indicadores de compromiso.
- Si hay empresas españolas afectadas: no hemos encontrado datos.
Hipótesis (sin confirmar)
- SecurityWeek sitúa la publicación de las versiones corregidas el 14 de septiembre de 2026. El aviso de Cisco no indica fechas de disponibilidad y BleepingComputer no lo menciona. Si SecurityWeek tiene razón, quien actualizó entonces ya estaría protegido; compruébalo en cualquier caso.
- Dos fallos explotados en el mismo producto en pocas semanas podrían indicar interés de los atacantes en las pasarelas de correo como puerta de entrada. Es una lectura nuestra, no una conclusión de Cisco.
- Creemos que la mayoría de las pymes no usan este equipo, porque lo habitual es contratar el correo en la nube. No tenemos datos que lo confirmen.
7. Qué significa para tu empresa
Si tu correo está en un servicio en la nube y no tienes una pasarela de Cisco, el aviso no te afecta de forma directa. Pero deja tres enseñanzas que sí valen para cualquier empresa:
- Los equipos de seguridad también se parchean. Una pasarela, un cortafuegos o una VPN expuestos a Internet son de lo primero que atacan.
- Pregunta a tu proveedor de informática si gestiona algún equipo de este tipo y en qué versión está.
- Ten un inventario y un plazo máximo para parchear lo que está expuesto. Lo vimos también en el Patch Tuesday de octubre y es una de las medidas que exige la directiva NIS2.
El correo sigue siendo la puerta de entrada
Un adjunto manipulado bastó para tomar el control del equipo. Es otra razón para reforzar la seguridad básica de tu PYME.
Preguntas frecuentes
¿Afecta a Microsoft 365 o a Gmail?+
El aviso de Cisco se refiere únicamente a Cisco Secure Email Gateway, en equipos físicos y virtuales. No menciona Microsoft 365 ni Gmail. Si tu correo es de esos servicios y no usas esta pasarela de Cisco, el aviso no te afecta directamente.
¿Cómo compruebo si mi equipo es vulnerable?+
Según el aviso, lo es si tiene el servicio File Reputation habilitado y asignado a una política de correo (entrante o saliente) y una versión de Content Scanner Tools anterior a 25.3.0.5525. La versión se comprueba con el comando contentscannerstatus.
¿Hay alguna medida provisional si no puedo actualizar ya?+
No. Cisco indica que no existen workarounds ni mitigaciones: la única solución es actualizar a una versión corregida.
¿Qué es un zero-day?+
Un fallo que se está explotando en ataques reales antes de que muchos usuarios hayan podido aplicar la corrección, o incluso antes de que esta existiera.
¿Sabes qué equipos expuestos tiene tu empresa y en qué versión están?
Te hacemos una auditoría gratuita y te decimos, sin tecnicismos, qué está expuesto, qué falta por actualizar y por dónde empezar.
Solicitar auditoría gratuitaInformación actualizada a 18 de octubre de 2026 a partir del aviso de Cisco y de la prensa especializada. Las versiones y condiciones pueden cambiar: consulta siempre el aviso original.
Fuentes y normativa
- Cisco: aviso «Cisco Secure Email Gateway Arbitrary File Write Vulnerability» (cisco-sa-esa-afw-zqYJkjxp, 14 de octubre de 2026)
- BleepingComputer: «Cisco patches actively exploited Secure Email Gateway zero-day» (14 de octubre de 2026)
- SecurityWeek: «Cisco Warns of Exploited Secure Email Gateway Vulnerability» (15 de octubre de 2026)
- eSecurityPlanet: «Cisco Email Gateway Zero-Day Under Attack, Root Access at Risk» (15 de octubre de 2026)