Patch Tuesday de octubre: Windows corrige un zero-day que ya se está explotando
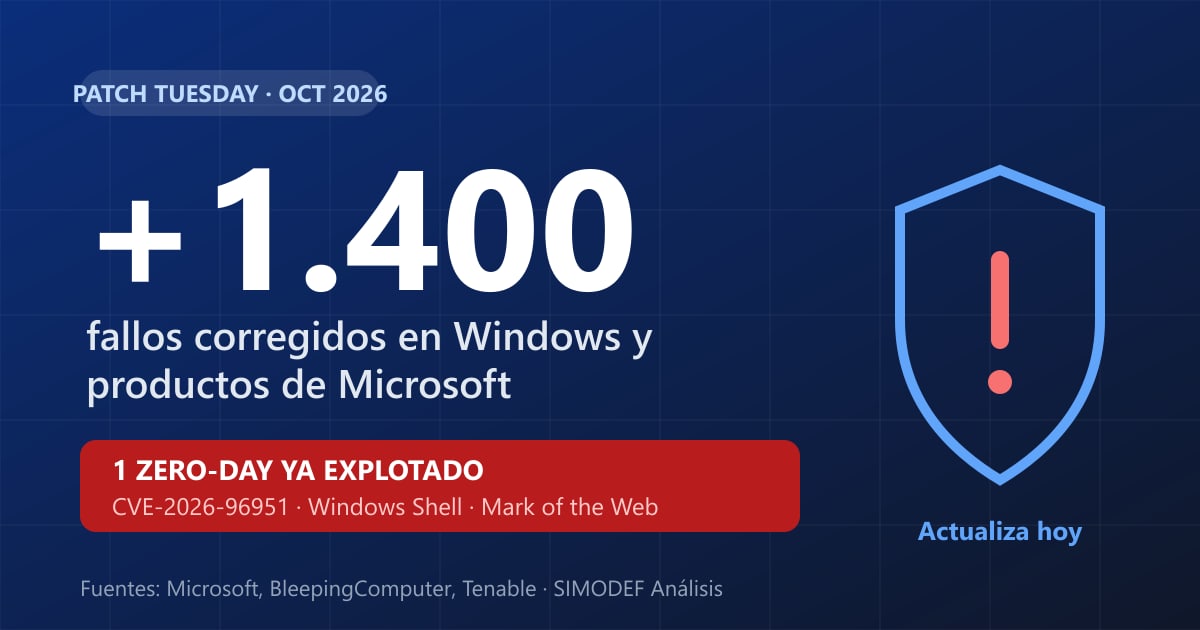
El 13 de octubre, Microsoft publicó su mayor paquete mensual de parches: más de 1.400 vulnerabilidades corregidas. Entre ellas, un fallo de Windows que los atacantes ya estaban aprovechando antes de que existiera la solución, y que sirve para colar archivos maliciosos sin que Windows avise de que vienen de Internet.
1. El fallo explotado: CVE-2026-96951
Se trata de una vulnerabilidad de Windows Shell, la parte del sistema que gestiona el escritorio y los archivos. Microsoft la clasifica como «Important» con una puntuación CVSS de 8,8 y confirma que se usó en ataques reales antes de publicarse el parche, lo que se conoce como zero-day.
Qué consigue el atacante
Eludir Mark of the Web, la marca que Windows añade a los archivos descargados de Internet y que hace que el sistema y Office desconfíen de ellos y muestren advertencias antes de abrirlos. Sin esa marca, un archivo malicioso se abre como si fuera de confianza.
El escenario típico es el de siempre, la ingeniería social: el atacante envía por correo o mensajería un archivo manipulado y necesita que el usuario lo abra. No hace falta que el atacante se autentique. Según Tenable, es el tercer fallo de Windows Shell explotado en lo que va de 2026, después de los de febrero (CVE-2026-21510) y abril (CVE-2026-32202). La agencia estadounidense CISA lo añadió el 13 de octubre a su catálogo de vulnerabilidades explotadas activamente.
2. El resto del parche: un récord
BleepingComputer contabiliza 1.411 fallos corregidos, una cifra récord (Tenable cuenta 1.407; las diferencias dependen de qué actualizaciones incluye cada analista). Unas 70 son críticas, y de ellas 57 permiten ejecución remota de código. Por tipos, según Tenable, casi la mitad (47,9%) son elevaciones de privilegios y el 22,3% ejecución remota de código.
1
zero-day explotado: Windows Shell
+1.400
vulnerabilidades corregidas en un solo mes
~70
de gravedad crítica
El parche corrige además otros dos zero-days que se habían hecho públicos pero sin explotación confirmada: uno en .NET Framework (CVE-2026-108398), que podría permitir saltarse el control de aplicaciones WDAC y fue descubierto por James Forshaw, de Google Project Zero, y otro de denegación de servicio en la librería MessagePack-CSharp (CVE-2026-92707). BleepingComputer apunta que el volumen récord se explica en parte porque Microsoft utiliza cada vez más plataformas de inteligencia artificial para encontrar y corregir vulnerabilidades.
3. Lo que más se pasa por alto: fin de soporte
Este mes también marca el final de soporte de varios productos muy extendidos en pequeñas empresas. Para ellos, la actualización de octubre es la última que recibirán:
Productos que dejan de recibir parches de seguridad
- Windows 11 versión 24H2 Home y Pro.
- Windows 10 Enterprise LTSB 2016 (y IoT Enterprise LTSB 2016).
- Windows Server 2012 y 2012 R2: termina el programa de actualizaciones extendidas (ESU).
- Office 2021, Office LTSC 2021 y Skype for Business LTSC 2021.
Windows Server 2022 pasa a soporte extendido (con parches de seguridad hasta octubre de 2031) y Windows 11 23H2 Enterprise y Education dejarán de recibirlos el mes que viene.
Un equipo sin soporte sigue funcionando, y por eso es peligroso: el próximo zero-day que aparezca ya no tendrá solución para él.
4. Qué hacer hoy: cinco pasos
- 1
Instala las actualizaciones de octubre en todos los equipos
Windows Update en los puestos de trabajo y, en los servidores, dentro de una ventana de mantenimiento y con copia de seguridad previa. Es la única forma de cerrar el fallo explotado.
- 2
Comprueba qué versión de Windows tiene cada equipo
Escribe «winver» en el menú Inicio. Si aparece Windows 11 24H2 Home o Pro, o un Windows Server 2012, ya no recibirás más parches de seguridad: planifica la migración.
- 3
No te fíes de que Windows no avise
El fallo consiste justo en que el sistema deje de mostrar el aviso de archivo descargado. Un adjunto inesperado es sospechoso aunque se abra sin advertencias.
- 4
Revisa los adjuntos y descargas de las últimas semanas
Como el fallo se explotaba antes de que hubiera parche, conviene mirar si algún equipo abrió archivos extraños recientemente y avisar a quien lo haya hecho.
- 5
Automatiza el parcheo
Con 1.400 fallos en un mes, hacerlo a mano no escala. Un responsable, un calendario y un inventario de equipos evitan que un portátil olvidado sea la puerta de entrada.
Si te interesa ver cómo fue el parche de enero, que corregía una puerta trasera en Kerberos, lo analizamos en este artículo. Y para entender por qué estos ataques se multiplican, mira el balance del primer semestre en España.
¿Sabes cuántos equipos de tu empresa siguen sin parchear?
Hacemos un inventario de tus equipos, detectamos versiones sin soporte y te decimos, sin tecnicismos, por dónde podrían entrar.
Solicitar auditoría gratuita