El ransomware crece un 19% en España: 160 empresas víctimas y el robo de datos se dispara
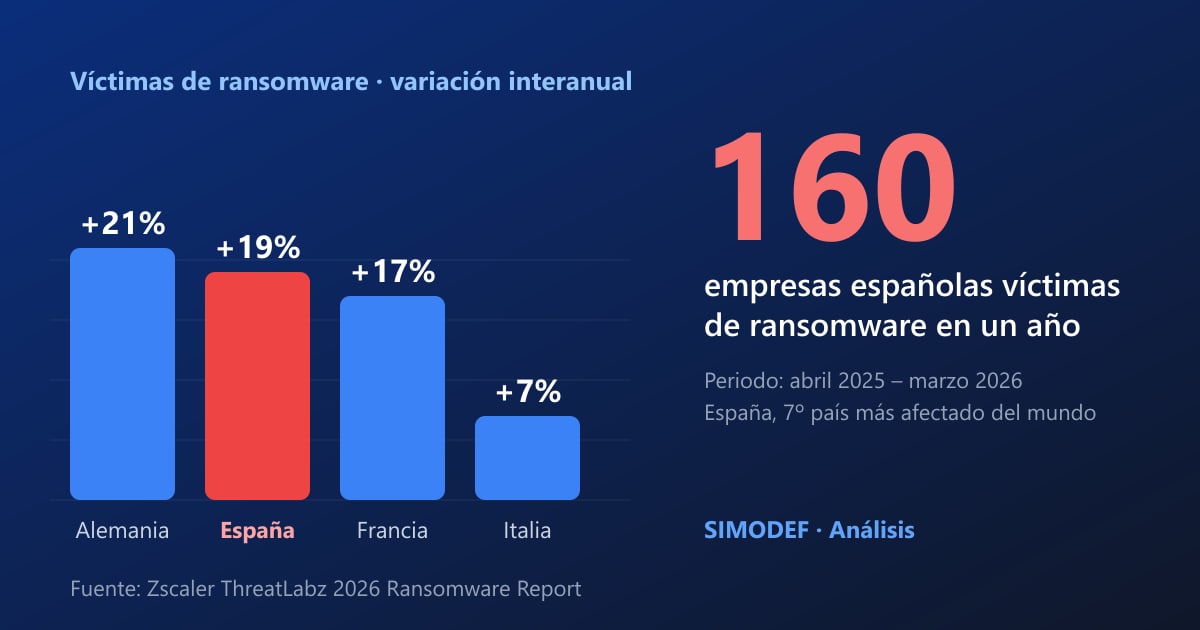
El informe anual de ransomware de Zscaler ThreatLabz cuenta 160 empresas españolas víctimas entre abril de 2025 y marzo de 2026, un 19% más que el año anterior. Pero el dato más inquietante no es el número de víctimas, sino lo que se llevan: los datos robados se han multiplicado.
1. España en el mapa del ransomware
Según el informe, el número de empresas españolas que aparecen como víctimas en los sitios de filtración de los grupos de ransomware subió un 19% interanual, hasta 160. España es el séptimo país más afectado del mundo, con algo más del 2% de los casos. Entre las grandes economías europeas, solo Alemania (+21%) crece más; Francia sube un 17% e Italia un 7%.
160
empresas españolas víctimas en un año
+19%
respecto al año anterior
7.º
país más afectado del mundo
Un matiz importante: estas cifras recogen las víctimas que los atacantes hacen públicas. Otros recuentos ofrecen números distintos porque miden otras cosas (por ejemplo, otros periodos o solo incidentes denunciados), así que no deben compararse directamente entre sí.
2. El verdadero cambio: de cifrar a robar
A escala mundial, el número de víctimas publicadas bajó un 3% (7.366), pero el volumen de datos exfiltrados se disparó un 275%, hasta 896,2 terabytes. Zscaler lo resume así: la extorsión se desplaza del cifrado de archivos al robo de datos, y los atacantes usan IA generativa para acelerar sus operaciones.
Lo que significa para una PYME
Antes, una buena copia de seguridad te permitía decir «no pago, restauro». Ahora el atacante amenaza además con publicar o vender tus datos: facturas, contratos, información de clientes y empleados. La copia no resuelve eso.
Otros datos del informe: el pago medio de rescate fue de 431.995 dólares (+5%), y se identificaron 52 grupos nuevos. Qilin, Akira e INC Ransom concentran el 34% de las víctimas publicadas.
3. Qué sectores sufren más
La industria manufacturera y la tecnología son los sectores más atacados. Los que más crecen en un año son el transporte de mercancías y la logística (+725%) y los suministros como energía y agua (+622%). El comunicado de Zscaler no precisa si estos porcentajes corresponden al conjunto mundial o a un país concreto, así que no podemos atribuirlos a España; sí indican hacia dónde se desplazan los atacantes.
Si tu pyme es industrial, de logística o proveedora de otras empresas, estás en el perfil que más ataques recibe. Y si trabajas para clientes grandes, tu seguridad también es la suya.
4. Cómo entran: herramientas de uso diario
El informe destaca que los atacantes se camuflan entre la actividad normal. Usan lenguajes de script como JavaScript, PowerShell y Python, que ayudan a desarrollar herramientas más rápido y a pasar desapercibidos, y abusan de Microsoft Teams y Quick Assist para hacer ingeniería social, moverse por la red, robar datos y cifrar.
El escenario habitual: alguien recibe una llamada o un mensaje en Teams de un supuesto soporte técnico que le pide abrir Quick Assist para «solucionar un problema». En cuanto da acceso, el atacante ya está dentro con permisos legítimos.
5. Seis medidas para tu empresa
- 1
Copias de seguridad desconectadas, y probadas
Siguen siendo imprescindibles para recuperar el negocio, pero ya no bastan: si te han robado los datos, restaurar la copia no evita la extorsión ni la filtración.
- 2
Sabe qué datos tienes y dónde están
Facturas, nóminas, contratos, datos de clientes. Si no sabes dónde están, no sabrás qué te han llevado ni a quién debes avisar.
- 3
Restringe Quick Assist y controla Microsoft Teams
Si nadie en tu empresa usa Quick Assist, desactívalo. En Teams, limita los chats y llamadas de personas ajenas a la organización: un falso «soporte técnico» es una vía habitual de entrada.
- 4
Verificación en dos pasos y menos cuentas de administrador
Una cuenta con permisos de más permite al atacante moverse por toda la red. Que nadie trabaje a diario con un usuario administrador.
- 5
Vigila lo que sale de tu red, no solo lo que entra
Si el objetivo es robar datos, una salida masiva de información hacia el exterior es la señal que hay que detectar a tiempo.
- 6
Ten un plan para las primeras 72 horas
Quién decide, a quién se llama y cómo se notifica a la AEPD si hay datos personales afectados. Improvisar cuesta días que no tienes.
En SIMODEF combinamos monitorización 24/7 con SIMA.IA, que aprende cómo se comporta tu red y avisa cuando algo se sale de lo normal, como una transferencia de datos fuera de horario. Para ver el contexto general, lee también nuestro análisis del aumento del 45% de ciberataques graves en España.
¿Sabrías qué datos te han robado si ocurriera hoy?
Te hacemos una auditoría gratuita y te mostramos, sin tecnicismos, qué información sería más vulnerable y cómo protegerla.
Solicitar auditoría gratuita