La AEPD recibe más notificaciones de brechas en seis meses que en todo 2025: 3.027, un 138 % más
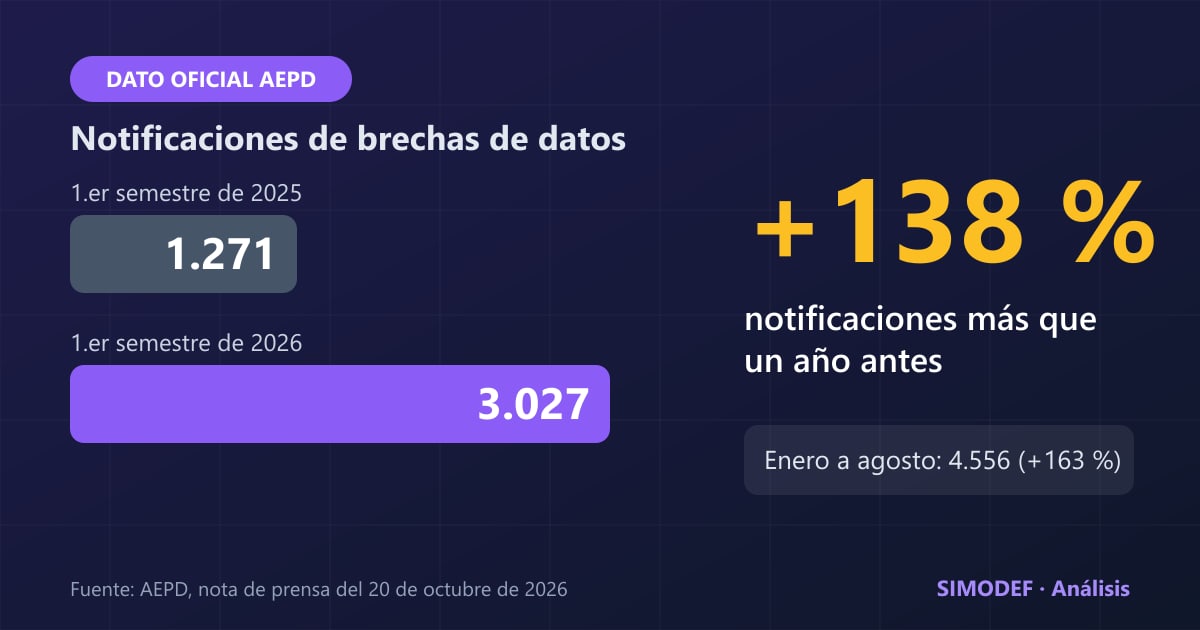
La Agencia Española de Protección de Datos recibió 3.027 notificaciones de brechas de datos personales entre enero y junio de 2026, frente a las 1.271 del mismo periodo de 2025. Es más de lo que recibió en todo el año pasado (2.765) y, según su nota del 20 de octubre, hasta agosto ya son 4.556.
3.027
notificaciones de brechas en el primer semestre de 2026
+138 %
respecto al primer semestre de 2025 (1.271)
4.556
notificaciones de enero a agosto de 2026 (+163 % sobre 1.728)
1. Los datos de la AEPD
Según la nota de prensa de la Agencia, en el primer semestre de 2026 se registraron 3.027 notificaciones, un 138 % más que las 1.271 del primer semestre de 2025. Contando de enero a agosto, son 4.556 frente a 1.728 el año anterior, un 163 % más. La Agencia señala que las del primer semestre ya superan a las de todo 2025, que según su nota de enero fueron 2.765 (un 80 % del sector privado y un 20 % del público).
La nota añade que los responsables que notificaron brechas en el primer semestre emitieron más de 71 millones de comunicaciones a las personas afectadas, en los casos en que apreciaron posibilidad de riesgo alto.
2. Qué destaca la AEPD
- Hoteles y sus proveedores: las notificaciones de establecimientos hoteleros y de sus encargados, generalmente proveedores de software de gestión de reservas, contribuyeron en gran medida al aumento de los meses anteriores. Terceros no legitimados acceden a datos de clientes y de reservas, que pueden usarse en intentos de fraude. La Agencia lo advirtió en sus informes de mayo y julio.
- Un proveedor, varios afectados: en marzo, un incidente en un único encargado del tratamiento causó una brecha que afectó a múltiples responsables.
- Ransomware: sigue provocando brechas en organizaciones de distintos sectores y puede afectar tanto a la disponibilidad como a la confidencialidad de los datos.
3. Qué sabemos, qué no y qué no suponemos
Consta en la nota de la AEPD
- 3.027 notificaciones en el primer semestre de 2026, frente a 1.271 en el mismo periodo de 2025 (+138 %).
- 4.556 notificaciones de enero a agosto de 2026, frente a 1.728 (+163 %).
- Las del primer semestre superan a las recibidas en todo 2025 (2.765, según la nota de enero de 2026).
- Más de 71 millones de comunicaciones a afectados en el primer semestre, por posibilidad de riesgo alto.
- El sector hotelero y sus encargados contribuyeron mucho al aumento, y el ransomware sigue provocando brechas.
No se sabe todavía
- El desglose por tipo de brecha y por causa (ransomware, credenciales comprometidas, envíos erróneos): la nota no da cifras.
- El reparto entre sector público y privado en 2026, y las cifras de otros sectores distintos de los hoteles.
- Cuántas notificaciones corresponden a pymes.
- Si el aumento se debe a más brechas, a que más organizaciones notifican o a ambas cosas: la nota no lo aclara.
Hipótesis (sin confirmar)
Sin hipótesis. En este artículo no suponemos nada más de lo que dicen las fuentes.
4. Lo que exige el RGPD
El artículo 33 del RGPD obliga a notificar la brecha a la autoridad de control en un máximo de 72 horas desde que se tiene conocimiento, salvo que sea improbable que suponga un riesgo para las personas, y si se notifica más tarde hay que explicar el motivo. La notificación debe describir la naturaleza de la brecha, incluidas las categorías y el número aproximado de afectados y de registros, indicar un contacto, describir las consecuencias probables y las medidas adoptadas. Además, toda brecha debe documentarse, también las que no se notifican. Si el riesgo es alto, hay que comunicarlo también a los afectados (artículo 34). Lo explicamos con más detalle en la guía RGPD.
5. Qué puede hacer tu empresa
Lo que recomienda la AEPD
- 1
Medidas preventivas antes de que ocurra
Adecuadas al nivel de riesgo. La Agencia cita como ejemplos minimizar los datos, borrarlos o anonimizarlos pronto, bloquearlos y segmentar los sistemas. - 2
Un procedimiento para actuar ante una brecha
Para minimizar sus consecuencias cuando se produzca. - 3
Notificar y comunicar cuando proceda
A la Agencia y, en los casos de riesgo alto, a las personas afectadas. - 4
Segundo factor de autenticación
En su nota de enero, la AEPD lo considera la medida más eficaz contra el uso de credenciales comprometidas, que describe como vía de entrada habitual en las grandes brechas.
Recomendaciones nuestras
- Revisa los contratos con proveedores que traten datos por tu cuenta: que fijen cómo y en qué plazo te avisarán de un incidente.
- Prueba las herramientas gratuitas de la AEPD, Asesora Brecha y Comunica-Brecha RGPD, antes de necesitarlas.
- Anota cada incidente, aunque no lo notifiques: cuándo se detectó, qué datos y personas pudieron verse afectados y qué medidas se tomaron.
Más sobre este tema en SIMODEF
Mira también lo que decía la AEPD sobre la primera brecha ejecutada por un agente de IA, el análisis del robo de datos en el ransomware y la presunta filtración en BigMat.
Preguntas frecuentes
¿Tengo que notificar todas las brechas a la AEPD?+
El artículo 33 del RGPD obliga a notificar a la autoridad sin dilación indebida y, si es posible, en un máximo de 72 horas desde que se tiene conocimiento, salvo que sea improbable que la brecha suponga un riesgo para los derechos y libertades de las personas. Eso no significa que las demás no importen: el RGPD exige documentar todas las brechas, también las que no se notifican.
¿Y si la brecha se produce en un proveedor mío?+
La AEPD recuerda que el encargado del tratamiento debe informar a los responsables sin dilación indebida para que estos puedan cumplir sus obligaciones. Por eso conviene que el contrato con tus proveedores diga cómo y en qué plazo te avisarán.
¿Cómo sé si debo notificar o avisar a los afectados?+
La AEPD ofrece dos herramientas: Asesora Brecha, que ayuda a valorar la obligación de notificar a la Agencia, y Comunica-Brecha RGPD, que asiste en la decisión de comunicar la brecha a las personas afectadas.
¿Cuánto puede costar no notificar?+
El RGPD sitúa las infracciones del artículo 33 entre las que pueden sancionarse con multas de hasta 10 millones de euros o el 2 % de la facturación mundial anual, aplicándose la cifra más alta. La nota de la AEPD que comentamos no habla de sanciones.
¿Sabrías qué hacer en las primeras 72 horas de una brecha?
Te hacemos una auditoría gratuita y te decimos, sin tecnicismos, qué te falta para detectar un incidente a tiempo y poder notificarlo.
Solicitar auditoría gratuitaInformación actualizada a 21 de octubre de 2026 a partir de las notas de prensa de la AEPD del 20 de octubre de 2026 y del 23 de enero de 2026. En este artículo no hemos hecho suposiciones: lo que no consta en las fuentes se indica como desconocido.
Fuentes y normativa
- AEPD: «La AEPD recibe más de 3.000 notificaciones de brechas de datos personales en el primer semestre del año» (nota de prensa, 20 de octubre de 2026)
- AEPD: «La AEPD recibió en 2025 más de 2.700 notificaciones de brechas de datos personales» (nota de prensa, 23 de enero de 2026)
- Infobae / EFE: «Protección de Datos registra más de 3.000 brechas de información personal en seis meses» (20 de octubre de 2026)
- Reglamento (UE) 2016/679 (RGPD): artículos 33, 34 y 83